Защита waf играет ключевую роль в обеспечении безопасности веб-приложений и сервисов. В условиях постоянного роста числа кибератак и усовершенствования методов взлома, необходимость надежных механизмов для защиты веб-ресурсов становится критически важной. WAF (Web Application Firewall) представляет собой специализированное программно-аппаратное средство, которое направлено на мониторинг, фильтрацию и блокировку трафика, исходящего на веб-приложения от потенциально вредоносных источников.
Основная задача WAF заключается в том, чтобы предотвратить атаки, использующие уязвимости в приложениях. Это могут быть SQL-инъекции, межсайтовое скриптование (XSS), атаки через подделку запросов (CSRF) и многие другие виды угроз. Защита waf позволяет фильтровать запросы на уровне приложений, что значительно повышает общую эффективность системы безопасности по сравнению с традиционными межсетевыми экранами, которые работают на уровне сетевых пакетов.
Внедрение WAF обеспечивает не только защиту от известных угроз, но и помогает своевременно выявлять новые типы атак, благодаря функциям анализа и машинного обучения. С развитием технологий искусственного интеллекта, современные WAF-системы способны адаптироваться к поведению пользователей и выявлять аномалии, что позволяет снизить количество ложных срабатываний и повысить точность защиты.
Ключевые функции и возможности Web Application Firewall
WAF реализует широкий спектр функций, ориентированных на предотвращение атак на веб-приложения. Фильтрация входящего и исходящего трафика является базовой функцией, благодаря которой нежелательные запросы блокируются до того, как попадут на сервер. Это защищает серверные ресурсы от излишней нагрузки и снижает риск компрометации данных.
Кроме того, WAF способен проводить анализ HTTP/HTTPS-трафика с целью выявления подозрительных шаблонов поведения. Среди расширенных возможностей стоит отметить блокировку запросов, содержащих вредоносный код, инспекцию заголовков, защиту от ботов и автоматических атак. Также эти системы часто оснащены средствами логирования и оповещения, что позволяет администраторам оперативно реагировать на инциденты.
В рамках современных задач безопасности WAF поддерживает интеграцию с другими компонентами информационной безопасности, такими как системы обнаружения вторжений (IDS), анти-DDOS решения и SIEM-платформы. При этом важной особенностью является возможность настройки политик безопасности, адаптированных под конкретные требования и особенности веб-приложения, что гарантирует необходимый уровень защиты без снижения производительности.
Практические аспекты внедрения и настройки WAF
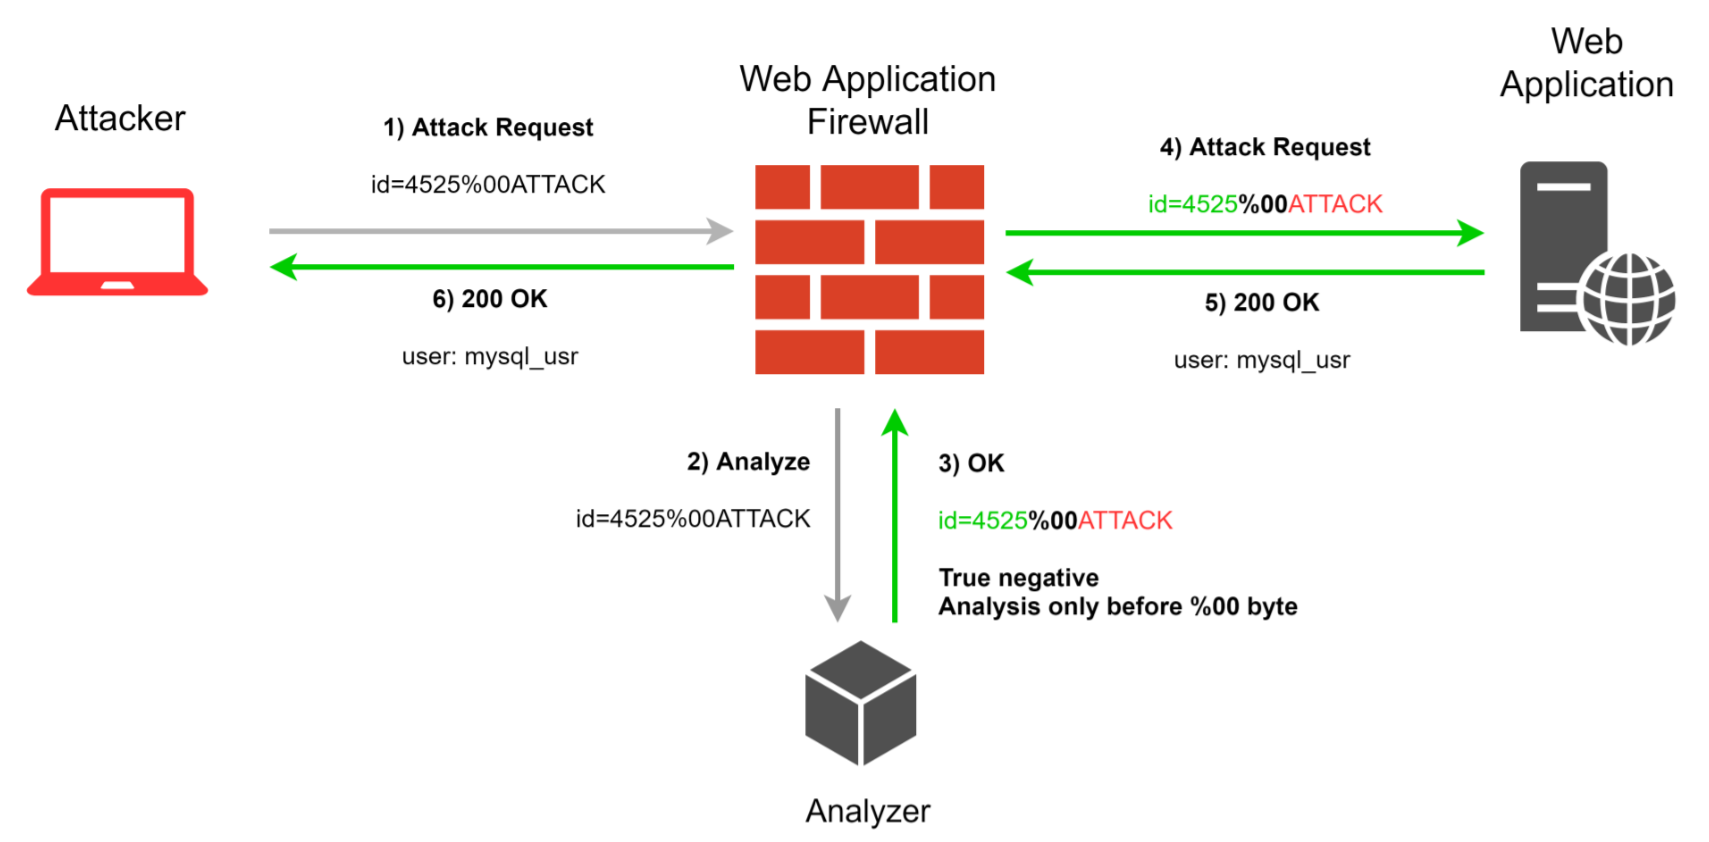
Процесс развертывания и настройки WAF требует четкого понимания архитектуры защищаемого веб-приложения и особенностей потенциальных угроз. Важно учитывать, что правильно сконфигурированная защита waf способна существенно снизить риски взлома, однако неправильные настройки могут привести к блокировке легитимного трафика и снижению удобства для пользователей.
На этапе внедрения необходимо провести аудит существующих уязвимостей и определить ключевые сценарии атак, которые должны быть заблокированы. Настройка политик безопасности ведется поэтапно — сначала активируется режим мониторинга для сбора данных о трафике, после чего на основе полученной информации создаются правила фильтрации. Важно обеспечить возможность тонкой настройки и быстрой адаптации политик под изменяющиеся условия и новые угрозы.
Одним из важных этапов является обучение пользователей и персонала, ответственного за эксплуатацию системы, чтобы минимизировать ошибки в эксплуатации и конфигурации.
Кроме того, регулярное обновление сигнатур и механизмов обнаружения является обязательным для поддержания эффективности защиты.
Будущее развития технологий защиты на основе WAF
Технологии защиты веб-приложений продолжают стремительно развиваться, и WAF не исключение. В ближайшем будущем можно ожидать усиление применений искусственного интеллекта и машинного обучения для автоматической настройки политик безопасности и повышения адаптивности систем. Это позволит не только выявлять новые угрозы в режиме реального времени, но и прогнозировать потенциальные атаки, реагируя на них превентивно.
Также наблюдается тенденция к интеграции WAF с облачными платформами и сервисами безопасности как части комплексных решений типа Security-as-a-Service. Это расширяет возможности масштабирования, упрощает управление и снижает затраты на поддержку.
Совместная работа WAF с технологиями контейнеризации и микросервисной архитектурой обеспечивает более гибкую и эффективную защиту современных распределенных приложений.
Кроме того, развитие стандартов и повышение прозрачности механизмов защиты способствует более быстрому принятию и внедрению WAF в компаниях разного масштаба. В конечном счете, защита веб-приложений станет неотъемлемой частью архитектуры безопасности любой организации, работающей в онлайн-пространстве.