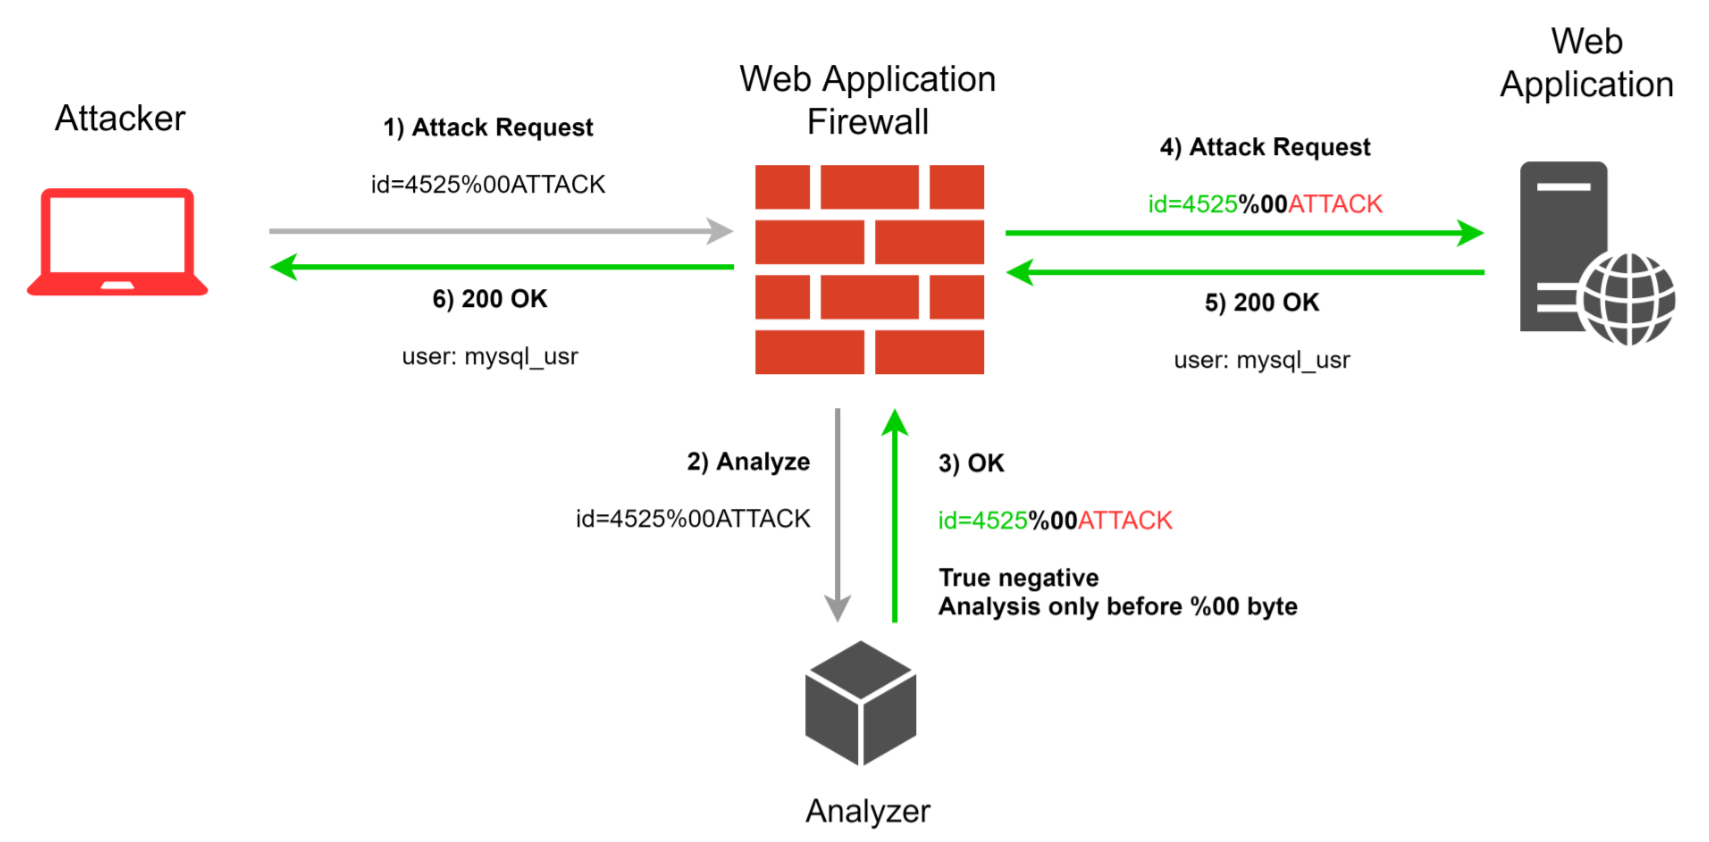
Термин Защита waf обозначает использование специализированных систем для фильтрации, мониторинга и блокировки вредоносного веб-трафика. Эти системы предназначены для защиты веб-приложений от разнообразных угроз, таких как SQL-инъекции, межсайтовое скриптование (XSS), а также атаки типа DDoS. В условиях постоянно растущего числа киберугроз защита WAF становится неотъемлемой частью комплексной стратегии информационной безопасности.
Важно понимать, что веб-приложения являются уязвимой точкой во многих организациях, так как они обычно доступны через интернет и взаимодействуют с пользователями напрямую. Без надежной защиты они могут стать каналом для проникновения злоумышленников, кражи данных или вывода приложения из строя. WAF системы помогают тщательно контролировать и анализировать весь входящий и исходящий трафик, предотвращая выполнение вредоносных команд или попыток эксплуатации уязвимостей.
Стоит отметить, что в отличие от традиционных сетевых межсетевых экранов, WAF ориентированы непосредственно на анализ HTTP/HTTPS-трафика и взаимодейстуют с приложениями на уровне сессий и запросов. Это позволяет им более эффективно выявлять и блокировать сложные целенаправленные атаки, что гарантирует высокий уровень безопасности и безотказную работу веб-ресурсов.
Ключевые технологии и методы, используемые в системах WAF
Защита в системе WAF базируется на разнообразных методах анализа и фильтрации трафика, каждый из которых обладает своими преимуществами и особенностями. Одним из основополагающих подходов является сигнатурный анализ, при котором трафик сравнивается с базой известных атак и уязвимостей. Это позволяет быстро распознавать и блокировать типичные угрозы, однако может быть менее эффективным против новых видов атак.
Помимо сигнатурного анализа, широко используется поведенческий анализ, который изучает модели взаимодействия пользователей с приложением, выявляя аномалии и подозрительное поведение. Этот метод особенно полезен для обнаружения сложных и ранее неизвестных атак, так как он не зависит от фиксированных шаблонов. Дополнительно, современные WAF поддерживают возможности машинного обучения, что позволяет системе самостоятельно адаптироваться и улучшать свою защиту за счёт анализа накопленных данных.
Другим важным компонентом является поддержка фильтрации на основе правил, которые администраторы могут адаптировать под конкретные задачи и особенности защищаемых приложений. Это обеспечивает гибкость и позволяет учитывать бизнес-логику конкретного ресурса, делая защиту более точной и эффективной. В совокупности данные технологии обеспечивают комплексную защиту, способную противостоять различным видам атак и минимизировать риск компрометации.
Основные вызовы и проблемы при реализации защиты WAF

Несмотря на всю эффективность систем WAF, их развертывание и эксплуатация могут сопровождаться рядом сложностей. Одной из ключевых проблем является высокая вероятность ложных срабатываний, когда законные запросы ошибочно блокируются из-за некорректно настроенных правил. Это может привести к ухудшению опыта пользователей и даже потерям в бизнесе, особенно если веб-ресурс является коммерческим или высоко нагруженным.
Также важным вызовом считается необходимость постоянного обновления и настройки системы, так как киберугрозы постоянно эволюционируют. Недостаточная систематизация и автоматизация процессов может привести к потере актуальности защиты и появлению «дырок» в безопасности. Кроме того, интеграция WAF в сложные инфраструктуры может вызвать технические сложности, например, связанные с нагрузкой на сеть и совместимостью с иными компонентами IT-ландшафта.
Для успешного преодоления этих препятствий необходим комплексный подход, включающий тщательный анализ требований, обучение персонала, а также использование современных решений с возможностью автоматизированного управления. Таким образом, правильная организация работы с WAF существенно повышает уровень защищенности, минимизируя негативные последствия и обеспечивая стабильную работу приложений.
Практические рекомендации по выбору и настройке систем WAF
При выборе системы Защита waf важно учитывать специализированные требования вашей организации и особенности защищаемых приложений. В первую очередь следует обратить внимание на поддерживаемые методы защиты, гибкость настройки и возможность интеграции с уже существующей инфраструктурой безопасности. Помимо этого, стоит ориентироваться на репутацию поставщика и отзывы пользователей, чтобы выбрать надежное и проверенное решение.
Одной из рекомендаций является проведение тщательного аудита текущих угроз и уязвимостей, что поможет адаптировать настройки WAF к реальным рискам. После установки системы критически важна фаза тестирования, которая позволяет выявить потенциальные проблемы с ложными срабатываниями и оптимизировать фильтрацию. Мониторинг работы решения должен стать постоянной практикой для своевременного выявления новых угроз и корректировки политики безопасности.
Важно помнить, что система WAF не является панацеей, а выступает частью комплексной стратегии защиты. В сочетании с другими мерами безопасности, такими как обновление программного обеспечения и управление правами доступа, она значительно повышает устойчивость организации к кибератакам.
- Рекомендуется использовать многоуровневый подход к настройке правил фильтрации с применением автоматизированных и ручных инструментов для достижения наилучших результатов.
Регулярное обучение и информирование сотрудников IT-подразделений обеспечивает правильное взаимодействие с системой, что критично для поддержания высокого уровня безопасности.